Bitcoin (BTC)’in gelecekte kuantum bilgisayarlar nedeniyle güvenlik riskiyle karşılaşabileceği endişesi, blok zinciri sektörünü ortak hareket etmeye yöneltti. 15 Ekim’de Lizbon’da kurulan Qua
Bitcoin (BTC)’in gelecekte kuantum bilgisayarlar nedeniyle güvenlik riskiyle karşılaşabileceği endişesi, blok zinciri sektörünü ortak hareket etmeye yöneltti. 15 Ekim’de Lizbon’da kurulan Quantum Alliance, dokuz kuruluşu bir araya getirerek kripto para ağlarını, cüzdanları ve altyapıları olası kuantum saldırılarına karşı koruyacak ortak standartlar geliştirmeyi hedefliyor. Kurucu katkı sağlayıcıların tahminlerine göre yaklaşık 6,4 milyon BTC, gelecekte yeterince güçlü kuantum bilgisayarların hedef alabileceği açık anahtarlara sahip. Ancak bugün bu saldırıyı gerçekleştirebilecek kapasitede bir kuantum bilgisayar bulunmuyor.
Bitcoin Arzının Yüzde 30’u Neden Risk Altında?
Bitcoin güvenliği, sahiplerin işlemlerini dijital imzalarla doğrulamasına dayanıyor. Bazı cüzdanlardan işlem yapıldığında kullanılan açık anahtarlar blok zincirinde görünür hâle geliyor ve bu bilgiler kalıcı olarak kayıtlarda kalıyor. Günümüzdeki bilgisayarlar, açık anahtardan hareketle ilgili özel anahtarı pratikte elde edemiyor.
Ancak yeterince gelişmiş kuantum bilgisayarlar, Shor algoritması olarak bilinen matematiksel yöntemi kullanarak bu korumayı aşabilir. Böyle bir senaryoda saldırganlar, özel anahtarlara erişerek ilgili cüzdanlardaki fonları harcama imkânı elde edebilir.
Quantum Alliance katkı sağlayıcıları, yaklaşık 6,04 milyon ile 6,4 milyon BTC arasındaki arzın bu açıdan risk taşıyabileceğini tahmin ediyor. Bu miktar, toplam Bitcoin arzının yaklaşık yüzde 30’una karşılık geliyor. Satoshi Nakamoto ile ilişkilendirilen erken dönem varlıklarından yaklaşık 1,1 milyon BTC de potansiyel olarak savunmasız coinler hakkındaki değerlendirmelere dahil ediliyor. Bu rakamlar, söz konusu Bitcoinlerin bugün çalınabileceği anlamına gelmiyor; risk, kuantum teknolojisinin gerekli kapasiteye ulaşmasına bağlı.
Google’ın Kuantum Araştırması Tehdidi Yaklaştırıyor Mu?
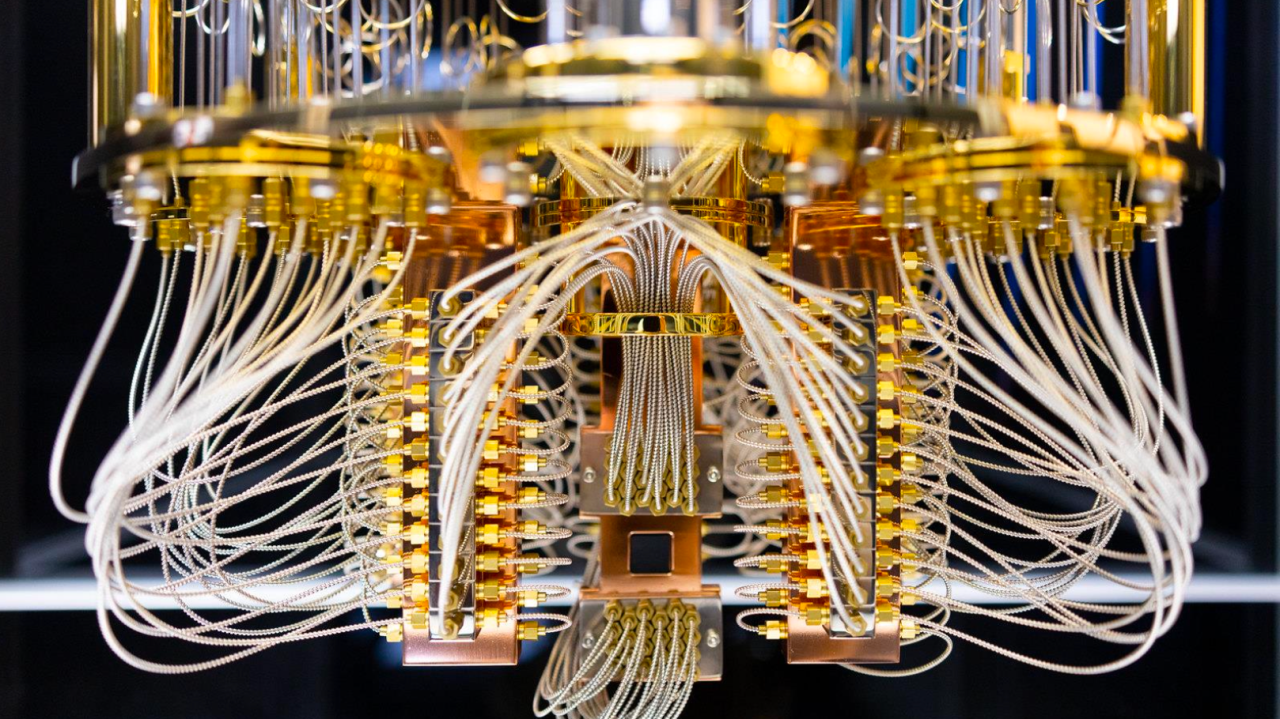
Kuantum bilgisayarların mevcut şifreleme yöntemlerini ne zaman aşabileceğine ilişkin tahminler, araştırmalar ilerledikçe değişiyor. Google Quantum AI, perşembe günü Willow kuantum işlemcisini kullanan bir çalışmada “magic state cultivation” adı verilen tekniğin hata oranlarını 40 kat azalttığını açıkladı. Araştırmacılar ayrıca güçlü kuantum bilgisayarların geliştirilmesinde önem taşıyan özel kuantum durumlarında yüzde 99,99 doğruluk elde etti.
Bu sonuçlar, kuantum bilgisayarların güvenilirliğini artırma yolunda bir ilerleme anlamına geliyor. Ancak Bitcoin’in şifreleme sisteminin kırılmaya hazır olduğu veya saldırının yakın zamanda gerçekleşeceği sonucunu tek başına desteklemiyor.
Postquant Labs kurucu ortakları Dr. Richard T. Carback III ve Colton Dillion tarafından geliştirilen Quantum Doom Clock, kuantum teknolojisinin mevcut kriptografiyi ne zaman tehdit edebileceğini tahmin etmeye çalışıyor. Quantum Alliance katkı sağlayıcılarının hazırladığı modelde Mart 2028, mevcut korumaları kırabilecek makineler için olası en erken dönemlerden biri olarak gösteriliyor.
Model, kuantum hesaplamanın temel birimleri olan kübitlerin gelişimini izliyor. Geçmişteki ilerlemeleri ve en güçlü makineleri inceleyerek mevcut kriptografiyi aşmak için yaklaşık 856.000 fiziksel kübit gerekebileceğini varsayıyor. Bununla birlikte Mart 2028 kesin bir saldırı tarihi değil; bazı araştırmacılar ciddi tehdidin 2030’larda ortaya çıkmasını daha olası görüyor.
Dokuz Kuruluş Bitcoin Güvenliğini Nasıl Güçlendirecek?
Quantum Alliance; Quantus, American Fortress, Intmax, Keystone, Midnight Foundation, Postquant Labs, Abelian, The Vault ve Hacken kuruluşlarını bir araya getiriyor. Grup yeni bir blok zinciri kurmak yerine mevcut ağların kuantum saldırılarına karşı hazırlığını değerlendirecek, kamuya açık standartlar geliştirecek.
Çalışmalar dört temel alana odaklanıyor: Mevcut varlıkları daha güvenli kriptografiye taşıma, gizlilik teknolojilerini değerlendirme, cüzdanları koruma ve güvenlik araçlarının farklı ağlarda uyumlu çalışmasını sağlama. Quantus’un kurucusu ve CEO’su Christopher Smith, gelecekte kuantum sonrası kriptografinin yalnızca kriptografi olarak anılacağını savunuyor. Bu yaklaşım, teknik standartların tek bir şirket tarafından belirlenmesi yerine internet standartlarını geliştiren Internet Engineering Task Force modeline benziyor.
Taşınamayan Bitcoinler En Büyük Soruna Dönüşebilir Mi?
Daha güçlü şifreleme yöntemlerine geçiş bile tüm Bitcoinleri korumayı garanti etmiyor. Sahiplerinin unuttuğu cüzdanlar, kaybolan hesaplar veya yeni güvenlik yöntemlerine geçmeyen kullanıcılar, çözülmesi güç bir sorun oluşturuyor. Kimse tüm Bitcoin sahiplerini varlıklarını başka adreslere taşımaya zorlayamaz.
Üstelik kuantum riski yalnızca Bitcoin ile sınırlı değil. Stablecoin sistemleri, blok zinciri köprüleri ve diğer kripto para altyapıları da gelecekte yetersiz kalabilecek kriptografik yöntemlere dayanıyor.
Quantum Alliance, ağlara tek tip bir çözüm dayatmak yerine ortak testler ve geçiş kılavuzları yayımlamayı amaçlıyor. Kuantum saldırıları şimdilik teorik bir tehdit olsa da yatırımcılar cüzdan güvenliğini ve ağların kuantum sonrası hazırlıklarını takip ederek uzun vadeli riskleri daha iyi değerlendirebilir.
Bu içerik kesinlikle yatırım tavsiyesi niteliği taşımamaktadır. Piyasalar yüksek risk içermektedir ve yatırım kararlarınızı almadan önce kendi araştırmanızı yapmanız önemlidir.
Son Dakika kripto para haberleri içinhemen tıkla.